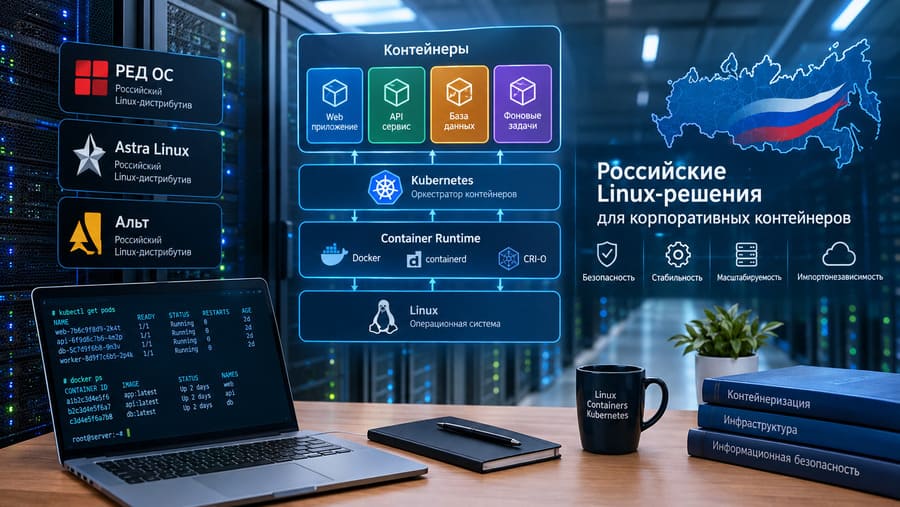
Контейнерная инфраструктура постепенно стала одним из базовых инструментов современной корпоративной ИТ-среды. Она позволяет изолировать приложения, упростить развертывание сервисов, ускорить обновление программных компонентов и эффективнее использовать вычислительные ресурсы. При этом контейнеры сами по себе не являются отдельной операционной системой: их работа опирается на Linux-ядро, механизмы изоляции процессов, сетевые подсистемы, файловые системы и средства управления ресурсами. Поэтому выбор Linux-платформы непосредственно влияет на безопасность, стабильность и удобство эксплуатации контейнерной среды.
В этой связи корпоративный Linux для контейнеров рассматривается уже не просто как операционная система для серверов, а как фундамент всей программной инфраструктуры. Здесь особенно важны совместимость компонентов, поддержка виртуализации, работа с Kubernetes и другими оркестраторами, инструменты контроля доступа и возможность централизованного администрирования. Даже совершенно несвязанный с ИТ термин, такой как утеплитель woolex, хорошо показывает разницу между специализированными продуктами: как материал подбирается под конкретные условия эксплуатации здания, так и Linux-платформа должна соответствовать требованиям конкретной контейнерной инфраструктуры.
Почему Linux остается основой контейнерных платформ
Большинство современных контейнерных технологий исторически развивалось именно вокруг Linux. Контейнер использует механизмы операционной системы для изоляции процессов, ограничения ресурсов и организации пространства имен. В Linux для этого применяются namespaces, cgroups, capabilities, SELinux и другие компоненты, которые позволяют отделить процессы одного приложения от процессов другого и одновременно контролировать доступ к системным ресурсам.
Практическое значение такой архитектуры особенно хорошо заметно на сервере, где одновременно работают десятки или сотни приложений. Например, один контейнер может обслуживать веб-приложение, второй отвечать за API, третий запускать систему обработки очередей, а четвертый выполнять фоновые задания. При корректной настройке каждый сервис получает необходимые ему ресурсы, а обновление одного компонента не требует перестраивать весь сервер.
В корпоративной среде требования значительно выше, чем на обычном сервере разработчика. Администратору необходимо контролировать версии пакетов, политики безопасности, сетевые соединения, учетные записи, журналы событий и резервное копирование. Кроме того, критически важна предсказуемость поведения системы после обновлений. Именно поэтому организации часто выбирают специализированные корпоративные дистрибутивы Linux с длительным жизненным циклом и профессиональной поддержкой.
Что изменилось на российском рынке Linux
Развитие отечественной ИТ-инфраструктуры привело к тому, что российские Linux-дистрибутивы стали рассматриваться не только как замена привычным зарубежным платформам для рабочих станций. Их применяют на серверных системах, в центрах обработки данных, государственных информационных системах, корпоративных сетях и инфраструктуре разработки. Для контейнеров это особенно важно, поскольку серверная операционная система является одним из наиболее фундаментальных компонентов всей технологической цепочки.
Среди российских решений можно встретить платформы, построенные на разных технологических базах и ориентированные на различные сценарии. Например, РЕД ОС делает акцент на корпоративную эксплуатацию и сертифицированные механизмы безопасности, Astra Linux широко используется в инфраструктурах с повышенными требованиями к защите информации, а «Альт» представляет семейство российских Linux-дистрибутивов для серверов, рабочих станций и специализированных задач. Эти продукты нельзя считать полностью взаимозаменяемыми: различия проявляются в пакетной базе, инструментах администрирования, механизмах безопасности, сертификации и особенностях сопровождения.
Какие задачи должна решать корпоративная Linux-платформа
При использовании контейнеров операционная система становится частью технологического конвейера. Она должна не только загружаться и запускать приложения, но и обеспечивать стабильную работу контейнерного движка, сетевых компонентов, систем хранения данных и средств мониторинга. В небольшой инфраструктуре достаточно нескольких серверов, однако при масштабировании количество взаимосвязей быстро увеличивается.
Представим компанию, которая запускает интернет-магазин в контейнерах. В одном контейнере работает веб-сервер, в другом находится API, отдельный контейнер отвечает за обработку платежных запросов, еще несколько экземпляров используются для фоновых задач. При увеличении нагрузки оркестратор может запустить дополнительные экземпляры сервисов. Linux-платформа в такой архитектуре должна корректно обеспечивать сетевое взаимодействие, распределение процессорного времени и памяти, работу дисковой подсистемы и контроль доступа.
Для корпоративной эксплуатации важна также возможность стандартизировать серверы. Если компания располагает десятками узлов, ручная настройка каждого из них становится источником ошибок. Поэтому большое значение получают средства автоматизации, централизованное управление конфигурациями, репозитории пакетов и инструменты удаленного администрирования.
РЕД ОС и контейнерная инфраструктура
РЕД ОС является одним из заметных российских Linux-дистрибутивов корпоративного назначения. Платформа ориентирована на использование в организациях и предлагает набор механизмов для централизованного управления, контроля доступа и обеспечения защищенной эксплуатации. Для контейнерных сценариев важны прежде всего стабильность серверной платформы, наличие необходимых системных механизмов и возможность интеграции с используемым программным стеком.
При построении контейнерного кластера на базе РЕД ОС необходимо проверять совместимость конкретных версий операционной системы с контейнерным runtime, Kubernetes-компонентами, сетевыми плагинами и средствами хранения. Это принципиальный момент: сама возможность запуска контейнеров еще не означает, что конкретная конфигурация автоматически поддерживается производителем во всех вариантах.
Например, если организация планирует создать кластер из нескольких серверов и использовать отдельную систему сетевого взаимодействия контейнеров, необходимо заранее проверить версии ядра, настройки firewall, поддержку требуемых сетевых функций и особенности установки Kubernetes. Такой подход позволяет избежать ситуации, когда отдельный компонент технически запускается, но не имеет необходимой поддержки или документации.
Astra Linux: безопасность как важная составляющая контейнерной среды
Astra Linux занимает особое место среди российских Linux-платформ благодаря ориентации на защищенные информационные системы. Дистрибутив используется в организациях, где требования к защите данных являются одним из основных критериев выбора программной платформы.
Для контейнерной инфраструктуры это имеет непосредственное значение. Контейнеры обеспечивают определенную степень изоляции, однако их нельзя рассматривать как абсолютную границу безопасности. Если неправильно настроены права доступа, capabilities, сетевые правила или параметры контейнерного runtime, потенциальная уязвимость приложения может создать угрозу для всей инфраструктуры.
Поэтому при эксплуатации контейнеров на защищенной Linux-платформе важно рассматривать безопасность комплексно. Например, веб-приложение можно запустить от непривилегированного пользователя, ограничить ему доступ к файловой системе, запретить ненужные системные capabilities и организовать сетевой доступ только к тем сервисам, которые действительно необходимы. Такой подход уменьшает потенциальную поверхность атаки.
Семейство «Альт» и серверные контейнерные сценарии
Российские дистрибутивы семейства «Альт» применяются в различных серверных и корпоративных сценариях. Для контейнерной инфраструктуры интерес представляет возможность использовать Linux как основу для серверов приложений, виртуализации и распределенных систем.
Особенность подобных решений заключается в том, что при выборе платформы необходимо учитывать не только название дистрибутива, но и конкретную редакцию, архитектуру процессора, используемый контейнерный runtime и версии приложений. Контейнерная среда представляет собой цепочку зависимостей, поэтому даже небольшое отличие в версиях системных компонентов способно повлиять на эксплуатацию.
Например, сервер с контейнерами может использовать x86-64, а отдельный вычислительный узел — ARM64. Если компания собирает единый кластер, необходимо заранее убедиться, что образы приложений существуют для обеих архитектур. В противном случае контейнер, созданный для одной платформы, не сможет нормально работать на другой без соответствующей поддержки.
Контейнерный runtime: Docker не является единственным вариантом
При обсуждении контейнеров часто автоматически вспоминают Docker, однако современная Linux-инфраструктура предоставляет несколько вариантов контейнерных runtime. В корпоративной среде большое значение получили containerd и CRI-O, особенно в связке с Kubernetes. Это позволяет разделять понятия инструмента разработки, контейнерного движка и оркестратора.
Для разработчика Docker может быть удобен тем, что позволяет быстро собрать образ и локально проверить приложение. В промышленном Kubernetes-кластере архитектура может выглядеть иначе: Kubernetes взаимодействует с совместимым runtime через Container Runtime Interface, а управление образами, сетевыми соединениями и хранилищем выполняется специализированными компонентами.
Поэтому при выборе российского Linux-решения нельзя ограничиваться вопросом «работает ли Docker». Гораздо полезнее определить предполагаемую архитектуру целиком: какой runtime используется, какой оркестратор выбран, каким образом хранятся образы, как организуется сеть и какие средства безопасности должны применяться.
Kubernetes и российские Linux-платформы
Kubernetes стал одним из наиболее распространенных инструментов управления контейнерными кластерами. Он распределяет контейнеризированные приложения по узлам, следит за их состоянием, обеспечивает масштабирование и помогает автоматизировать обновления. Но Kubernetes не отменяет значение базовой операционной системы.
Каждый узел кластера фактически является Linux-сервером со своим набором системных компонентов. На нем работают kubelet, контейнерный runtime, сетевые агенты и другие сервисы. Поэтому проблемы на уровне ядра, файловой системы, сети или политики безопасности могут напрямую отражаться на работе кластера.
Допустим, компания создала кластер из десяти серверов. На восьми узлах контейнеры работают стабильно, а два периодически испытывают проблемы с сетевым взаимодействием. Причина может находиться вовсе не в Kubernetes-манифестах, а в различиях конфигурации Linux: firewall, маршрутизации, версии ядра или сетевого интерфейса. Именно поэтому корпоративная контейнерная платформа требует унификации узлов.
Безопасность контейнеров в российской корпоративной инфраструктуре
Контейнеризация сама по себе не решает задачу информационной безопасности. Она предоставляет механизмы изоляции, но правильная конфигурация остается обязанностью администратора и разработчиков. Важное значение имеют принцип минимальных привилегий, контроль источников контейнерных образов, регулярное обновление компонентов и мониторинг событий безопасности.
Одним из распространенных рисков является запуск контейнера с избыточными правами. Если приложению не требуется доступ к определенным устройствам или системным функциям, такие возможности следует отключать. Аналогично не стоит без необходимости монтировать в контейнер критически важные каталоги хостовой системы.
Большую роль играет и безопасность образов. Например, если компания использует собственный образ веб-приложения, в нем могут находиться устаревшие системные библиотеки или ненужные инструменты. Регулярное сканирование образов и использование минимальных базовых систем позволяют уменьшить количество потенциально уязвимых компонентов.
Аппаратная совместимость и отечественные процессоры
Российская серверная инфраструктура развивается не только за счет программных продуктов. Организации могут использовать различные процессорные архитектуры, включая отечественные решения. Это повышает требования к совместимости Linux-дистрибутива и контейнерных образов.
На практике важно заранее определить архитектуру всего программного стека. Например, приложение может быть разработано на Python и не иметь архитектурных ограничений на уровне исходного кода, но используемая библиотека с нативным расширением может потребовать отдельной сборки. Аналогичная проблема возникает с некоторыми базами данных, криптографическими библиотеками и системными пакетами.
Для Kubernetes-кластера это означает необходимость контролировать архитектуру каждого узла и доступность соответствующих контейнерных образов. Современные инструменты сборки позволяют создавать multi-architecture images, однако такой подход требует корректно организованного CI/CD-конвейера.
Хранилища данных и контейнеры
Контейнер удобен для запуска приложения, но данные обычно должны существовать независимо от жизненного цикла конкретного контейнера. Если контейнер с базой данных удалить и создать заново, информация внутри его временной файловой системы может исчезнуть. Поэтому корпоративные решения используют постоянные тома, сетевые системы хранения и специализированные хранилища.
Например, PostgreSQL может работать в контейнере, тогда как его данные размещаются на отдельном persistent volume. При переносе контейнера на другой узел Kubernetes сохраняет возможность подключить соответствующее хранилище. Однако такая схема требует проверки совместимости драйверов хранения, производительности дисковой системы и механизмов резервного копирования.
Для критически важных приложений необходимо отдельно тестировать восстановление данных. Наличие резервной копии еще не гарантирует возможности быстро вернуть сервис в рабочее состояние. Поэтому корпоративная контейнерная инфраструктура должна предусматривать регулярные тестовые восстановления.
Мониторинг российских контейнерных систем
По мере роста числа контейнеров становится сложно контролировать состояние инфраструктуры вручную. Мониторинг должен охватывать не только приложения, но и Linux-узлы. Администратору важно видеть загрузку процессоров, использование оперативной памяти, состояние дисков, сетевую активность, количество перезапусков контейнеров и ошибки системных служб.
Особенно полезна корреляция событий разных уровней. Например, резкое увеличение времени ответа приложения может быть связано с нехваткой памяти на конкретном Kubernetes-узле. Если смотреть только на приложение, причина останется незаметной. Мониторинг Linux и контейнерной платформы совместно позволяет быстрее определить источник проблемы.
Обновления и жизненный цикл корпоративной платформы
В корпоративной среде обновление Linux нельзя сводить к установке последних пакетов сразу после их появления. Перед изменениями необходимо понимать, какие компоненты зависят от конкретной версии библиотек и ядра. Особенно это важно для Kubernetes, сетевых плагинов и контейнерных runtime.
Практичным решением становится разделение инфраструктуры на тестовую и промышленную среды. Сначала обновление устанавливается на тестовые узлы, после чего проверяются запуск контейнеров, сетевое взаимодействие, работа хранилищ и основные пользовательские сценарии. Только после успешного тестирования изменения распространяются на рабочие серверы.
Например, организация использует двадцать Linux-серверов. Вместо одновременного обновления всех узлов можно сначала обновить один тестовый сервер, затем небольшую группу, а после подтверждения стабильности перейти к остальной инфраструктуре. Такой подход уменьшает риск масштабного отказа.
CI/CD и российская контейнерная инфраструктура
Контейнеры особенно тесно связаны с автоматизацией разработки. При каждом изменении кода система непрерывной интеграции может собрать новый образ, выполнить тесты, проверить зависимости и передать результат в реестр. После этого Kubernetes способен развернуть новую версию приложения.
Для корпоративной среды важно контролировать весь путь образа от исходного кода до производственного сервера. Желательно использовать внутренний реестр контейнеров, чтобы критически важные образы не зависели от внешних площадок. При этом необходимо организовать контроль доступа и процедуру удаления устаревших образов.
Хорошим примером является разработка внутреннего CRM-сервиса. Программист отправляет изменения в репозиторий, CI-система собирает контейнер, запускает автоматические тесты и создает версионированный образ. После проверки образ попадает во внутренний registry, а система развертывания устанавливает его на тестовый кластер. Только после подтверждения корректности новая версия передается в промышленную среду.
На что обратить внимание при выборе российского Linux для контейнеров
Выбор платформы целесообразно начинать не с перечня известных дистрибутивов, а с требований будущей инфраструктуры. Необходимо определить предполагаемый масштаб кластера, используемое оборудование, архитектуру процессоров, контейнерный runtime, оркестратор, требования к безопасности и необходимые средства технической поддержки.
Отдельно стоит проверить совместимость конкретных версий. В документации может быть указана поддержка определенного программного компонента, однако это не означает автоматическую совместимость со всеми его версиями. Для промышленной системы важно зафиксировать рабочую комбинацию компонентов и регламентировать ее изменение.
Не менее важен вопрос специалистов. Даже самая функциональная платформа потребует администраторов, знакомых с Linux, сетями, контейнерами и Kubernetes. Если в организации уже есть экспертиза по определенному семейству Linux, переход на другую платформу может потребовать дополнительного обучения и изменения внутренних процедур.
Российские решения и импортонезависимость
Переход на российскую Linux-платформу часто рассматривается как один из элементов технологической независимости. Однако импортонезависимость контейнерной инфраструктуры не достигается простой заменой операционной системы. Контейнерный стек включает множество уровней: серверное оборудование, Linux, runtime, Kubernetes, registry, системы хранения, мониторинг, средства резервного копирования и инструменты разработки.
Если хотя бы один критический компонент полностью зависит от недоступного внешнего сервиса, общая устойчивость инфраструктуры может оказаться ниже ожидаемой. Поэтому организациям имеет смысл анализировать всю цепочку поставки. Например, собственный реестр образов снижает зависимость от внешнего registry, а локальный репозиторий пакетов позволяет контролировать обновления серверов и не привязывать эксплуатацию к постоянному доступу к внешней инфраструктуре.
Какие архитектуры подходят для разных задач
Небольшой компании может быть достаточно нескольких Linux-серверов с контейнерным runtime и простой системой автоматизации. В этом случае полноценный Kubernetes-кластер способен оказаться избыточным с точки зрения администрирования. Если же речь идет о десятках сервисов, автоматическом масштабировании и высокой доступности, оркестратор становится гораздо более оправданным.
Для крупной организации может использоваться многоуровневая архитектура: несколько Kubernetes-кластеров, отдельный registry, централизованное управление конфигурациями, системы мониторинга и журналирования, резервные площадки и автоматизированный CI/CD. Российский Linux в такой схеме является базовым уровнем, на котором строится остальная инфраструктура.
Например, производственная компания может использовать один кластер для внутренних информационных систем, второй — для разработки и тестирования, а третий — для внешних сервисов. Это позволяет разделить окружения и уменьшить влияние экспериментальных изменений на критически важные приложения.
Перспективы развития корпоративных Linux-платформ
Контейнеризация продолжит влиять на развитие серверных операционных систем. От Linux требуется все более тесная интеграция с механизмами безопасности, автоматизированным управлением, облачными технологиями и современными процессорами. Одновременно растет значение воспроизводимости инфраструктуры: сервер должен настраиваться одинаково независимо от того, является ли он первым узлом или сотым.
Для российских организаций перспективным направлением остается формирование законченного стека, в котором Linux-дистрибутив, контейнерный runtime, Kubernetes, средства мониторинга, системы хранения и инструменты разработки проверены совместно. Такой подход значительно практичнее выбора отдельных продуктов исключительно по перечню функций.
Итоги
Российские Linux-решения для корпоративных контейнеров постепенно становятся частью более широкой экосистемы отечественной серверной инфраструктуры. РЕД ОС, Astra Linux, семейство «Альт» и другие платформы позволяют строить серверные среды для разных сценариев, однако их нельзя выбирать только по формальному наличию поддержки контейнеров. Значение имеют конкретные версии, аппаратная платформа, требования безопасности, совместимость с Kubernetes и runtime, наличие документации и возможности сопровождения.
Главный принцип проектирования такой инфраструктуры заключается в комплексном подходе. Контейнер — лишь один элемент системы, а надежность определяется взаимодействием всех уровней: от Linux-ядра и сетевой подсистемы до оркестратора, хранилища и процессов обновления. Поэтому перед внедрением российской контейнерной платформы полезно провести тестирование реальной нагрузки, проверить сценарии отказа и восстановления, оценить совместимость программного стека и заранее определить порядок сопровождения. Такой подход позволяет превратить контейнеризацию из отдельной технологической инициативы в управляемую корпоративную инфраструктуру.